电脑偷偷在连谁?Sniffnet 画给你看
Sniffnet 是开源的网络流量监控工具,图形界面实时显示每条连接的域名、国家和占用流量的应用,可过滤、导出 PCAP、设通知。本文讲它和 Wireshark 的区别,以及适合谁装。
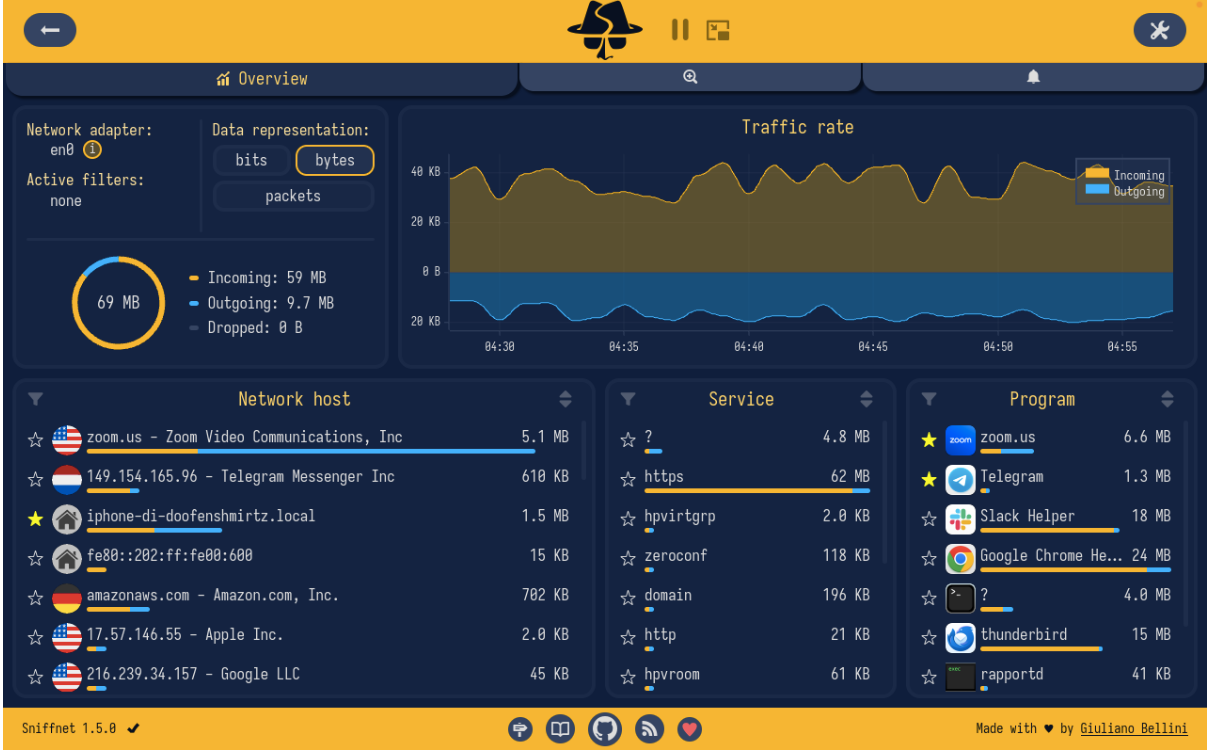
电脑突然变卡、风扇狂转,想查查是不是哪个软件在后台偷偷联网上传东西?开源的网络流量监控工具 Sniffnet 就是干这个的。换成 Wireshark,满屏的数据包和协议字段,多数人看十秒就想关;这时候要的不是专业分析仪,而是一块能直接看懂的流量仪表盘。
Sniffnet 是这类工具里口碑最好的一个,GitHub 上有四万多个 Star。它用 Rust 写成,Windows、macOS、Linux 都能跑,资源占用很低。
Sniffnet 能看到什么:连接、流量和提醒
谁在跟你通信。总览页实时列出每一条连接:对端 IP、域名、所在国家,是哪个应用在用,上传下载各多少。“某个软件在偷偷联网”这种事,以前得翻抓包记录才看得出,在这里扫一眼就知道。
流量怎么走。上传下载的速度曲线、各协议的占比,都在一张图里。经常折腾代理、NAS、Docker 和服务器的人,想查“哪个容器在狂吃带宽”,不用再敲一堆命令。
有情况会提醒。可以设阈值通知,比如流量超过多少,或者某个域名、端口出现时弹提醒,不用一直盯着窗口。
Sniffnet 和 Wireshark 有什么区别
Sniffnet 没打算取代 Wireshark。逐包解析、深挖协议细节,还是 Wireshark 的地盘。Sniffnet 管的是另一件事:把“这台电脑正在跟谁说话”这个问题变得人人看得懂。它也能按条件过滤、导入导出 PCAP 文件、同时监控多块网卡,真要细查时,把抓到的包交给 Wireshark 接着分析就行。
用过 GlassWire 这类流量监控工具的话,可以把 Sniffnet 当成免费开源的替代品:一样是图形界面,一样直观,区别是不收费、代码公开,担心它暗地里做坏事,可以自己去读源码。
谁适合装 Sniffnet
怀疑电脑有程序在后台联网的普通用户;经常调代理规则、搭 NAS 和服务器的人;想学网络、却被抓包软件劝退的新手。装好后先把总览页看一遍,记住平时都有谁在联网,以后冒出陌生连接,一眼就能认出来。
项目采用 Apache-2.0 协议,界面支持中文。原帖来自 @dandanetha 的推荐:https://x.com/dandanetha/status/2116327722691740003。